
Այո՛, տեխնոլոգիաները տեղում չեն կանգնում, և խարդախներն ավելի հնարամիտ են դառնում՝ մշտապես ստեղծելով խաբեության նոր ու ավելի բարդ մեթոդներ։ Եթե նախկինում խարդախները հիմնականում թիրախավորում էին սկսնակներին, ապա ժամանակակից մեթոդները թույլ են տալիս գողանալ կրիպտոակտիվներ նույնիսկ փորձառու օգտատերերից։ Այսօր կխոսենք կրիպտո դրեյներների (crypto wallet drainer) մասին։
Դրեյներ (drainer, «դատարկող») — սկրիպտ կամ վնասաբեր ծրագրային ապահովում (malware), որը ավտոմատ կերպով փոխանցում է ձեր դրամապանակի միջոցները երրորդ կողմի հասցեին։ Այսպիսի սկրիպտները կարող են ներդրված լինել վնասաբեր կայքերում, ֆիշինգային հաղորդագրություններում կամ քողարկված լինել որպես օրինական ծրագրային ապահովում։
Ինչպե՞ս է դրեյները հասանելիություն ստանում ձեր միջոցներին։
Ամենահաճախ վարակումը տեղի է ունենում 3 եղանակով․
- Կեղծ կայքի միջոցով։
- Ներկառուցված դրեյներ պարունակող հավելված ներբեռնելու միջոցով։
- Դրեյներ պարունակող վիրուսի ներբեռնման միջոցով։
Կեղծ կայք։ Դուք ցանկանում եք վաճառել ձեր NFT-ն։ Գտել եք լավ մարքեթփլեյս կամ DeFiնախագիծ։ Ինչպես առաջին դեպքում, կայքը շատ վստահելի տեսք ունի։ Կամ էլ դա կարող է լինել հայտնի մարքեթփլեյսների (Uniswap, Rarible, OpenSea, MetaMask, Premint) պատճենը, սակայն, բնականաբար, դուք դա չեք նկատում։ Դուք անցնում եք նույնականացում հարթակում։ Հաջորդ քայլը դրամապանակը հարթակին միացնելու (Wallet Connect) թույլտվություն տալն է, որպեսզի հնարավոր լինի ստանալ ձեր NFT-ների վաճառքից գոյացած միջոցները։ Հենց դրամապանակի միացման պահին էլ դուք փոխանցում եք ձեր դրամապանակում գտնվող թոքենների կառավարման իրավունքը։ Ձեր տեսանկյունից այս ամենը պարզապես սովորական Wallet Connect է թվում։
Վարակված հավելված։ Համացանցում դուք տեղեկություն եք գտնում հետաքրքիր նախագծի մասին, որը խոստանում է մեծ airdrop։ Ստուգում եք նախագծի կայքը․ այն շատ վստահելի տեսք ունի, դոմենային անունը նման է իրականին, նույնիսկ ունի SSL վկայագիր՝ կարծես անվտանգությունն ապահովված է 100%։ Ձեզ առաջարկվում է ներբեռնել նախագծի DAppհավելվածը՝ airdrop-ը ստանալու համար։ Դա կարող է լինել դրամապանակ, որը արտաքին տեսքով գրեթե չի տարբերվում բնօրինակից (Trust Wallet, Exodus, MetaMask և այլն)։ Դա կարող է լինել նաև քիչ հայտնի ծրագրային ապահովում կամ DeFi հավելված, որի «բոնուսը» սովորաբար հենց դրեյներն է։ Նախագիծն առաջարկում է կապել ձեր դրամապանակը՝ նույնականացման, և, իհարկե, airdrop-ը ստանալու համար, երբ սկսվի բաշխումը։ Հավելվածը խնդրում է approve՝ այս թոքենները կառավարելու թույլտվություն։ Բնականաբար, դուք չեք հասկանում, որ փոխանցում եք թոքենների կառավարման իրավունքը․ ձեր տեսանկյունից դա սովորական նույնականացում է թվում, մինչդեռ իրականում դուք ստորագրել եք ձեր դրամապանակում գտնվող ակտիվների կառավարման իրավունքի փոխանցումը։
Վիրուս պարունակող հղում։ Ձեր էլեկտրոնային փոստին նամակ է գալիս․ «Ձեր անունով միջոցներ են ուղարկվել, դրանք ստանալու համար անցեք հղումով», կամ՝ «Բոլոր մուտքային նամակները արգելափակվել են։ Ձեր փոստարկղն ապաշրջափակելու համար անցեք հղումով»։ Դուք անցնում եք հղումով, ինչ-որ բան սկսում է ներբեռնվել։ Եվ ահա, դուք արդեն դրեյների «երջանիկ» սեփականատերն եք։
Ինչպես նկատեցիք, և՛ առաջին, և՛ երկրորդ դեպքում խարդախներն օգտագործում են Wallet Connect։ Սակայն դրամապանակի միացման գործընթացը լիովին ստանդարտ է և նույնիսկ անհրաժեշտ՝ NFT հարթակների և DeFi ծառայությունների հետ աշխատելիս։ Այդ դեպքում ինչպե՞ս միացնել դրամապանակը՝ առանց թոքենների կառավարման իրավունքը փոխանցելու։ Դրա համար պետք է հասկանալ, թե ինչպես են աշխատում սմարթ-կոնտրակտների ֆունկցիաները։
Սմարթ-կոնտրակտների ֆունկցիաները
Սմարթ-կոնտրակտների ֆունկցիաները խարդախների ամենատարածված գործիքներից են, և Chainalysis-ի վիճակագրության համաձայն՝ բոլոր հարձակումների 89%-ը բաժին է ընկնում DeFi-պրոտոկոլներին, հատկապես՝ cross-chain հավելվածներին։ Սմարթ-կոնտրակտները, ըստ էության, բլոկչեյնի համար նախատեսված հրահանգներ են։ Դրանք թույլ են տալիս հաստատել որոշակի փոխգործակցություն մեր դրամապանակների և միջնորդների՝ NFT հարթակների ու DeFiծառայությունների միջև։ Սմարթ-կոնտրակտներն են որոշում, թե ինչպես է օգտատիրոջ դրամապանակը համագործակցելու տվյալ հարթակի կամ ծառայության հետ։
Հիմնական ֆունկցիաները, որոնք խարդախներն օգտագործում են ձեր դրամապանակից բոլոր միջոցները դուրս բերելու համար, հետևյալներն են՝ SetApprovalForAll, SafeTransferFrom և SendEth։
SetApprovalForAll ֆունկցիան առավել հաճախ հայտնվում է, երբ դուք ձեր NFT-ները ցուցադրում եք վաճառքի որևէ մարքեթփլեյսում։ Այս ֆունկցիան առևտրային հարթակին թույլտվություն է տալիս վաճառված NFT-ները ձեր դրամապանակից փոխանցել գնորդի դրամապանակ՝ համապատասխան սմարթ-կոնտրակտի հիման վրա։ Սա տրամաբանական է հնչում, սակայն այստեղ կա մեկ կարևոր նրբություն։ SetApprovalForAll ֆունկցիան թույլ է տալիս հասանելիություն ոչ միայն NFT-ներին, այլև բոլոր ERC20թոքեններին։ Բացի այդ, այս թույլտվությունն անժամկետ է և վերաբերում է նաև բոլոր այն թոքեններին, որոնք ապագայում կհայտնվեն ձեր հասցեում։ Այսինքն՝ մենք փաստացի հաստատում ենք, որ թույլ ենք տալիս տվյալ հարթակին մեր թոքենների հետ կատարել ցանկացած գործողություն, որը այն ցանկանա։ Եվ եթե մենք մուտք ենք գործել կասկածելի մարքեթփլեյս, ապա ստորագրելով այս ֆունկցիան՝ նրան տրամադրում ենք մեր միջոցների նկատմամբ անսահմանափակ հասանելիություն։
Ահա թե ինչ տեսք ունի SetApprovalForAll ֆունկցիայի հաստատումը։
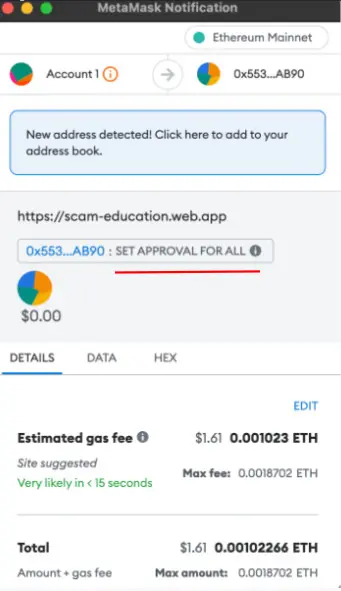
Դրեյները կարող է ձեզ առաջարկել ստորագրել այս թույլտվությունը՝ այն ներկայացնելով որպես Wallet Connect կամ պարզապես Authorization։ Սակայն այս թույլտվության հաստատումն անհրաժեշտ է միայն մեկ դեպքում՝ NFT-ի համապատասխան մարքեթփլեյսում ցուցակագրման (listing) և ապակենտրոնացված բորսայի (DEX) հետ փոխգործակցության ժամանակ։ Եվ դա իսկապես տրամաբանական է, քանի որ նշված հարթակներին անհրաժեշտ է թույլտվություն՝ վաճառքի կամ փոխանակման ընթացքում ձեր դրամապանակից թոքենները տեղափոխելու համար։ Սակայն նշված դեպքերից դուրս այս ֆունկցիայի հայտնվելը պետք է լուրջ մտահոգություն առաջացնի։
Այսինքն՝
Mint եք անում NFT՞ — Այս ֆունկցիան չպետք է հայտնվի։
Գնո՞ւմ եք NFT — Այս ֆունկցիան չպետք է հայտնվի։
Գրանցվո՞ւմ եք ապագա նախագծում — Այս ֆունկցիան նույնպես չպետք է հայտնվի։
SafeTransferFrom ֆունկցիան նույնպես օգտագործվում է NFT-ն մարքեթփլեյսում ցուցակագրելու (listing) ժամանակ, երբ ցանկանում եք վաճառել NFT, կամ երբ ցանկանում եք ձեր բոլոր NFT-ները մեկ դրամապանակից փոխանցել մյուսին։SendEth ֆունկցիան անհրաժեշտ է ETH-ը ձեր սեփական դրամապանակների միջև փոխանցելու, որոշակի մարքեթփլեյսներում մետաղադրամներ և թոքեններ գնելու, ինչպես նաև ձեր սեփական NFT-ի mint-ի ժամանակ։ Մնացած բոլոր դեպքերում այս ֆունկցիայի հայտնվելը պետք է զգուշացնի ձեզ։
Twitter-ը լի է կեղծ airdrop-ների, mint-երի և launchpad-ների հղումներով, որոնց «բոնուսը» սովորաբար հենց դրեյներն է։
Ո՞ր ցանցերն են առավել հաճախ ենթարկվում նման հարձակումների։ Դրանք EVM-ի հետ համատեղելի բլոկչեյններն են (EVM – Ethereum Virtual Machine)՝ Ethereum (ETH), Arbitrum, Optimism, Polygon (MATIC), Binance Smart Chain (BSC), Avalanche C-Chain, Cardano։Այսինքն՝ ETH, BNB, MATIC և այլ նման ակտիվների սեփականատերերը պետք է առավելագույն զգուշությամբ աշխատեն cross-chain հավելվածների հետ և ուշադիր ստուգեն, թե ինչ թույլտվություններ (approvals) են ստորագրում դրանց համար։
Դրեյներները կարող են բաժանվել տարբեր կատեգորիաների՝
- Աշխատողներ որոշակի դրամապանակների համար՝ MetaMask, Trust Wallet, Coinbase Wallet, SafePal, Exodus, Coin98 և այլն։
- Մասնագիտացված տարբեր բլոկչեյն ցանցերի համար՝ ETH, BSC, Polygon, AVAX, SOL, Optimism, Arbitrum և այլն։
- Աշխատողներ տարբեր մեթոդների հիման վրա՝ Signature, Transfer, Permit և այլն։
Վարակում վիրուսի միջոցով
Մենք հասանք վերջին կետին՝ դրեյներ պարունակող վիրուսի ներբեռնմանը։ Եթե վիրուսը հայտնվում է ձեր սարքում, գործարկվում է սկրիպտ, որը վերլուծում է ձեր դրամապանակը, պարզում, թե որ ակտիվներն են այնտեղ առավել շատ, և այնուհետև, հենց որ դուք փորձում եք դուրս բերել միջոցները ձեր դրամապանակից, ծրագիրը ձևավորում է երկու գործարք՝ օգտատիրոջ գործարքը և դրեյների գործարքը։ Մարդը սեղմում է գործարքը ստորագրելու կոճակը՝ մտածելով, որ ստորագրում է միայն մեկ գործարք, սակայն իրականում միաժամանակ ստորագրում է երկուսը, և դրանք ուղարկվում են մեկը մյուսի հետևից։ Այսինքն՝ ծրագիրը ձեզ ցուցադրում է իրեն անհրաժեշտ պատկերը, իսկ դուք մեկի փոխարեն անմիջապես ստորագրում եք երկու գործարք։
Դրեյների արժեքը տատանվում է 1 500 ԱՄՆ դոլարից մինչև 10 000 ԱՄՆ դոլար, և դրանք վաճառվում են darknet-ի տարբեր ֆորումներում կամ թեմատիկ համայնքներում։
Միայն թվային անվտանգության տարրական կանոնների պահպանումը կարող է օգնել ձեզ պաշտպանվել դրեյներից։
- Զգուշություն ներբեռնումների ժամանակ. Մի ներբեռնեք և մի տեղադրեք ծրագրային ապահովում չստուգված աղբյուրներից։
- Հակավիրուսային ծրագրերի օգտագործում. Պարբերաբար թարմացրեք հակավիրուսային ծրագրային ապահովումը և իրականացրեք համակարգի ստուգում։
- Ապարատային դրամապանակների օգտագործում. Կրիպտոարժույթի պահպանումը ինտերնետին չմիացված ապարատային դրամապանակներում կարող է պաշտպանել առցանց հարձակումներից։
- Զգուշություն հղումների և կցված ֆայլերի հետ աշխատելիս. Մի անցեք կասկածելի հղումներով և մի բացեք էլեկտրոնային նամակների կցված ֆայլերը, եթե վստահ չեք դրանց անվտանգությանը։
Հետևելով այս խորհուրդներին՝ հնարավոր է զգալիորեն նվազեցնել դրեյների և կրիպտոարժույթների ոլորտում կիբեռխարդախության այլ ձևերի զոհ դառնալու ռիսկը։
Հաջողություն!